Open Secure AI Alliance: kai saugumo įrankiai nebegali laukti už uždarų durų
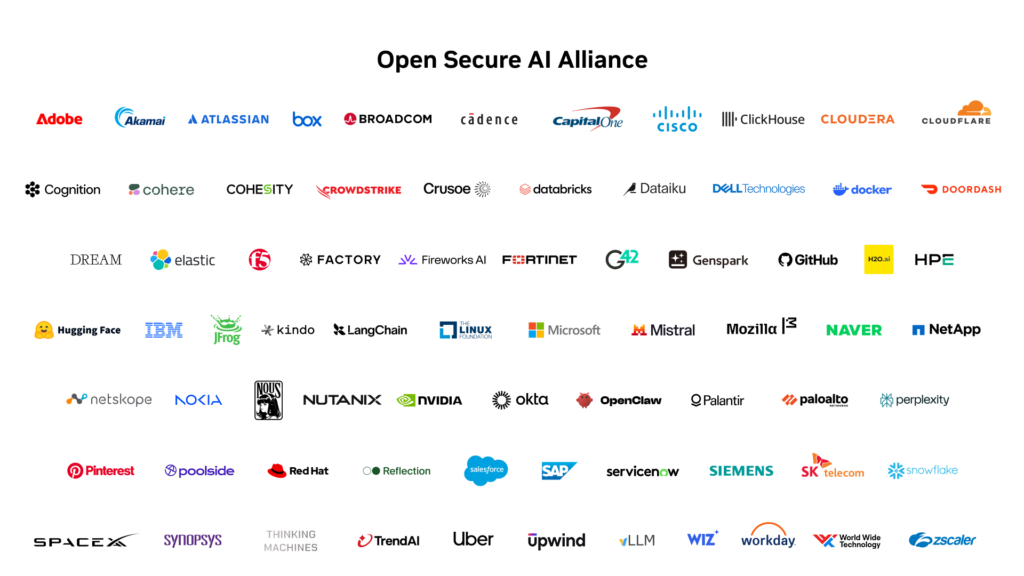
NVIDIA paskelbė Open Secure AI Alliance, skirtą atviriems DI saugumo įrankiams ir pasitikėjimui DI sistemomis.
Šiame straipsnyje · 6 dalys
- Kas yra Open Secure AI Alliance? Tai NVIDIA ir partnerių aljansas, kuriantis atvirus DI saugumo įrankius ir metodus.
- Kodėl tai svarbu? Agentai ir DI sistemos jungiasi prie realių procesų, todėl reikia bendrų gynybos priemonių.
- Ką gali daryti įmonė? Pradėti nuo prieigų, logų, testavimo ir incidentų plano.
Open Secure AI Alliance yra viena iš tų DI temų, kur lengva nuslysti į gražius pažadus. Aš siūlau žiūrėti žemiškai: kas keičiasi darbe, kas sutaupo laiką, kur gali skaudėti?
NVIDIA liepos 27 d. paskelbė Open Secure AI Alliance. Tema karšta: saugumo įrankiai DI sistemoms, agentams ir infrastruktūrai. Ir čia jau nebe klausimas, kas turi gražiausią modelį. Klausimas, kas moka apsiginti.
Atvirai? Man vis mažiau įdomūs pristatymai, kuriuose rodomas tik blizgus demo. Įdomiau, kas lieka po demo: teisės, logai, kokybės matavimas, pinigai ir žmogus, kuris atsako už rezultatą.
Kas nutiko
Aljansas jungia NVIDIA ir steigėjus, kurie nori kurti bei dalintis atvirais įrankiais atsakingam DI naudojimui ir pasitikėjimui stiprinti. Fone yra labai praktiškos temos: agentų saugumas, pažeidžiamumų paieška, auditai ir bendri metodai.
Man čia panašu į situaciją, kai visi mieste turi naujas greitas mašinas, bet kelių eismo taisyklės dar rašomos servetėlėje. Greitis yra. Stabdžių kultūra dar vejasi.
Kodėl tai svarbu
Kuo daugiau agentų jungiasi prie realių sistemų, tuo daugiau atsiranda vietų klaidai ar piktam naudojimui. Atviri saugumo įrankiai gali padėti greičiau rasti problemas, nes gynyba neturi priklausyti vien nuo vieno tiekėjo.
DI jau nebe vien langelis tekstui parašyti. Jis jungiasi prie sistemų, skaito duomenis, veikia keliais žingsniais ir kartais paliečia klientus, pinigus ar saugumą. Čia reikia ne tik smalsumo. Reikia tvarkos.
Ką tai reiškia verslui
Verslui tai signalas pradėti kalbėti apie DI saugumą ne kaip apie ateities temą. Jei įmonė naudoja agentus, RAG, modelius ar automatizacijas, jai reikia testavimo, logų ir incidentų plano.
- tikrinti agentų prieigas
- testuoti prompt injection rizikas
- sekti modelių ir įrankių pažeidžiamumus
- turėti DI incidento atsakomybių planą
Pirmas pratimas: paimk vieną agentą ir pabandyk jį priversti padaryti tai, ko jis neturėtų. Jei pavyksta per lengvai, turi darbų.
Kur gali skaudėti
Rizika – galvoti, kad DI saugumas yra tik didžiųjų laboratorijų problema. Maža įmonė su per plačiomis API teisėmis irgi gali pasidaryti labai brangų pirmadienį.
Blogiausia DI klaida dažnai ateina mandagiu tonu. Viskas skamba užtikrintai, tik rezultatas klaidingas. Dėl to man patinka paprasta taisyklė: kuo didesnė kaina, tuo daugiau žmogaus patikros.
Ką pasidaryti šią savaitę
Susirašyk, kur tavo DI įrankiai turi prieigą prie duomenų. Tada pažymėk, kur trūksta logų arba žmogaus patvirtinimo.
Rašome apie dirbtinį intelektą lietuviškai. Kiekvienas straipsnis parengtas pagal nurodytą šaltinį, o nuorodą į originalą rasite kortelėje „Šaltinis“.