OpenAI ir Lenkijos NASK kartu tirs DI saugumą
OpenAI pasirašė susitarimą su Lenkijos NASK dėl DI saugumo tyrimų. Partneriai nagrinės modelių vertinimą, galimas spragas ir apsaugos priemones.
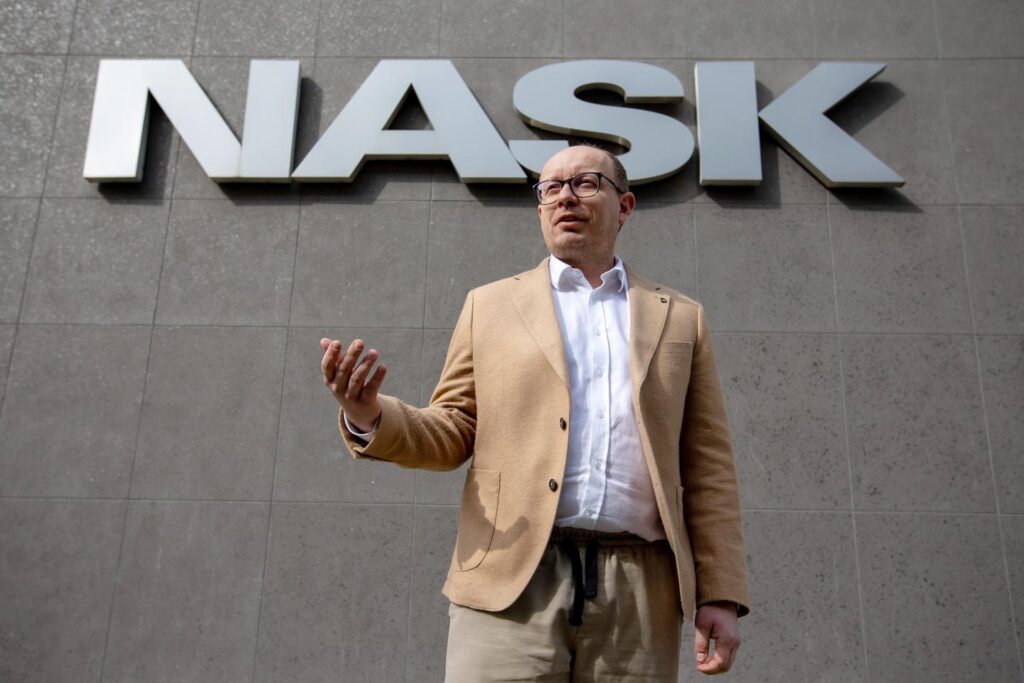
OpenAI ir Lenkijos valstybinis tyrimų institutas NASK pasirašė susitarimą dėl bendradarbiavimo tiriant dirbtinio intelekto saugumą ir technines apsaugos priemones. Spalio 23 dienos OpenAI pranešime numatyta kartu vertinti stiprėjančius modelius, ieškoti galimų spragų ir tikrinti apsaugos veikimą.
Lenkijos pusėje dalyvaus NASK DI saugumo tyrimų centras, atliekantis nacionalinio DI saugumo instituto funkcijas, nurodoma tame pačiame pranešime. Bendradarbiavimas su viešąja tyrimų institucija turėtų papildyti laboratorijos vidinius bandymus nacionaline patirtimi, tačiau konkrečių bendrų projektų grafikas dar nepaskelbtas.
NASK direktorius Radosław Nielek oficialiame komentare išskiria naujų grėsmių apsaugą, sintetinio turinio atpažinimą ir piktnaudžiavimo DI sistemomis tyrimus. Jis taip pat mini daugiakalbystę: bendro darbo sritis apima ne vien modelių galimybes, bet ir skirtingomis kalbomis kylančias saugumo problemas.
Pasak Nieleko, patikimumui reikia aktyvaus viešųjų saugumo institutų ir pažangiausių modelių kūrėjų bendradarbiavimo, o ne izoliuotų organizacijų pastangų. Tai instituto vadovo apibūdintas bendradarbiavimo tikslas, ne jau atlikto vertinimo rezultatas ar konkrečiam modeliui suteiktas saugumo patvirtinimas.
OpenAI viceprezidentas, atsakingas už EMEA regiono politiką, Tom Duff Gordon teigia, kad išorės ekspertai reikalingi bendrovės prielaidoms tikrinti. Jo komentare Lenkijos mokslininkų ir techninių specialistų patirtis siejama su platesniu tarptautiniu modelių bandymų bei apsaugos stiprinimo darbu.
Bendrovė primena jau bendradarbiaujanti su JAV CAISSI centru, Jungtinės Karalystės AI Security Institute ir kitomis viešosiomis tyrimų organizacijomis. OpenAI aiškinimu, tokie ryšiai padeda nustatyti agentų spragas ir kurti palyginamus pažangių sistemų vertinimo metodus skirtingose valstybėse.
Šis susitarimas pratęsia ankstesnį praktinį darbą su NASK struktūroje veikiančia kibernetinio saugumo komanda CERT Polska, rašo OpenAI. Liepą komanda per Daybreak programą gavo prieigą prie bendrovės modelių ir panaudojo juos MikroTik RouterOS programinės įrangos tyrimams.
Pagal oficialų pranešimą, tuo darbu padėta aptikti šešias spragas, įskaitant trūkumus, kuriuos sujungus buvo galima perimti įrenginį be autentifikacijos. Gamintojas išleido pataisas, o CERT Polska patvirtino, kad jos užkirto kelią komandos stebėtiems atakų būdams prieš paveiktus įrenginius.
Apie susitarimą taip pat praneša Puls Biznesu, išskirdamas modelių vertinimą ir pažeidžiamumų nustatymą. Šie tikslai oficialiame OpenAI tekste įrašyti kaip numatoma tyrimų kryptis, todėl jų nereikėtų sutapatinti su jau paskelbtu nauju saugumo produktu.
OpenAI bendrų tarptautinių standartų poreikį sieja su gebėjimų vertinimu, rizikos analize, apsaugos bandymais ir nuosekliu pranešimu apie incidentus. Pranešime pabrėžiama, kad nacionaliniai partneriai padeda tokius metodus susieti su realiomis viešųjų paslaugų ir informacinės aplinkos apsaugos užduotimis.
Toliau partneriai turės apibrėžti konkrečius tyrimus ir jų rezultatus; paskelbtame susitarimo aprašyme nėra biudžeto, komandos dydžio ar pirmojo viešo vertinimo datos. Kol kas patvirtinta institucinė bendradarbiavimo kryptis ir ankstesni CERT Polska rezultatai, o ne naujų bandymų išvados.
Rašome apie dirbtinį intelektą lietuviškai. Kiekvienas straipsnis parengtas pagal nurodytą šaltinį, o nuorodą į originalą rasite kortelėje „Šaltinis“.