Microsoft MXC atveria ribas DI agentams kompiuteryje
Microsoft paskelbė, kad Execution Containers tapo prieinami plačiau, o atviro projekto kodas laikomas GitHub.
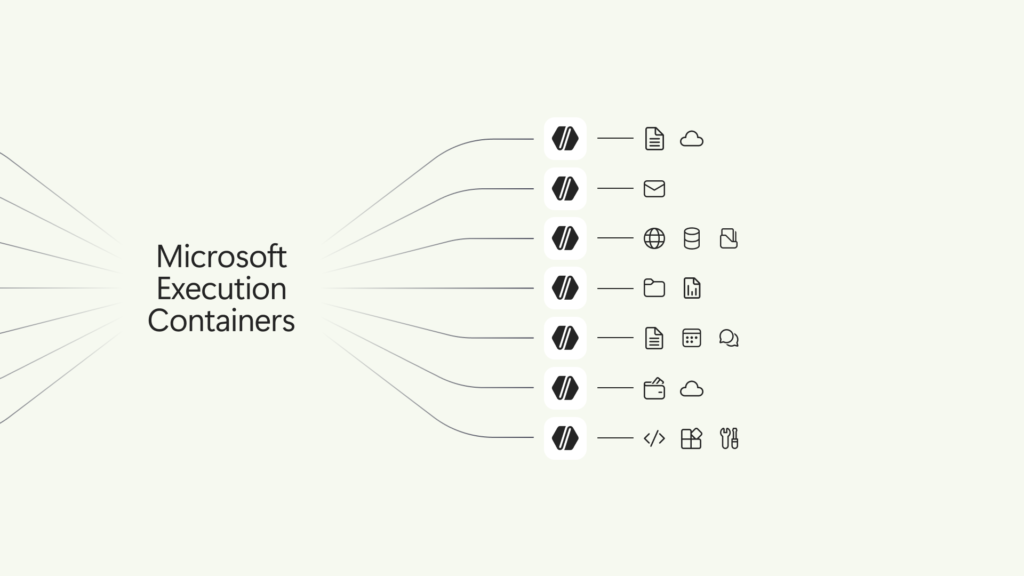
Microsoft paskelbė, kad Execution Containers tapo bendro prieinamumo sluoksniu DI agentų darbui riboti ir stebėti.
Windows Developer Blog spalio 7 dienos įraše nurodo, kad MXC leidžia apibrėžti, kokius failus, programas ir tinklo kryptis agentas gali naudoti.
Tai svarbu kūrėjams, nes agentas negali būti savo paties saugumo institucija, kai jis rašo kodą, paleidžia įrankius arba dirba su vietiniais failais.
Microsoft apibūdina MXC kaip politikas vykdantį sluoksnį nepatikimam kodui, modelių sugeneruotoms užduotims, įskiepiams ir visam agento karkasui.
Projektas skelbiamas GitHub saugykloje `microsoft/mxc`, o GitHub API spalio 11 dieną rodė 2 578 žvaigždutes ir MIT licenciją.
Tiesioginė saugyklos nuoroda yra https://github.com/microsoft/mxc, kur pateikiamas SDK, konfigūracijos schema, dokumentacija ir pavyzdžiai.
Microsoft rašo, kad kūrėjai naudoja bendrą JSON konfigūraciją, o MXC ją susieja su skirtingomis izoliavimo priemonėmis Windows, macOS ir Linux sistemose.
Platforma siūlo proceso konteinerį, Windows sesijos konteinerį, WSL konteinerį ir eksperimentinę MicroVM parinktį didesnės rizikos darbams.
Windows sesijos konteineris, pasak Microsoft, veikia su atskira vietine agento tapatybe, atskiru darbalaukiu, iškarpine, įvestimi ir vartotojo sąsajos ribomis.
Įraše nurodoma, kad MXC jau palaiko GitHub Copilot, OpenClaw, OpenAI Codex, Replit, LM Studio ir Unsloth AI scenarijus.
Microsoft taip pat žada Entra integraciją, kuri leis atskirti agento veiklą nuo žmogaus veiklos ir taikyti politiką konkretiems agentams.
Įmonė aprašo ir tris darbo režimus: Enforcement, Learning ir Permissive, kurie skirtingai elgiasi su prieiga už suteiktų leidimų ribų.
Learning režime neleistina prieiga blokuojama ir įrašoma į JSON veiklos ataskaitą, todėl kūrėjai gali siaurinti politiką pagal realius bandymus.
Permissive režime prieiga leidžiama, bet vis tiek registruojama, kad komanda prieš įjungdama ribojimus suprastų agento poreikius.
Microsoft pateikia svetainės keitimo pavyzdį, kuriame agentas gali rašyti į projekto saugyklą, bet negali keisti gamybinio serverio konfigūracijos.
Toks pavyzdys gerai parodo atviro projekto naudą: jis ne kuria dar vieną agentą, o saugiai apriboja jau naudojamus agentus.
Toliau MXC turėtų plėstis per Intune valdymo politiką, Agent 365 stebėseną ir daugiau palaikomų agentų, kurie veiks vietiniuose įrenginiuose.
Rašome apie dirbtinį intelektą lietuviškai. Kiekvienas straipsnis parengtas pagal nurodytą šaltinį, o nuorodą į originalą rasite kortelėje „Šaltinis“.