Ligoninių IT klaida: 11 metų motinystės įrašų tapo nematomi
·
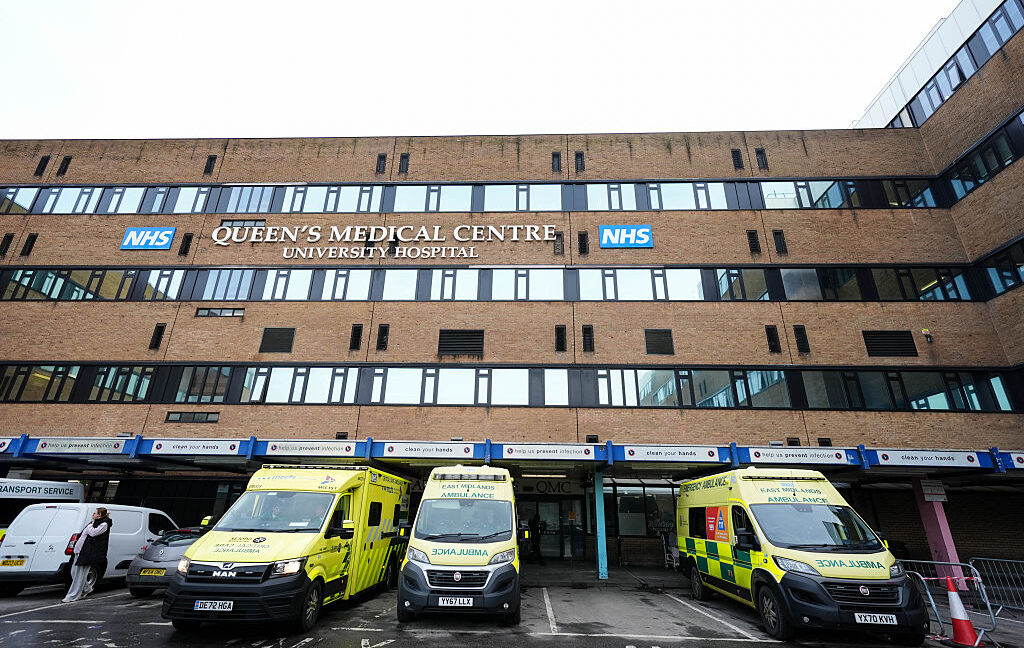
Ligoninių IT klaida Anglijoje priminė labai nepatogią tiesą: skaitmeniniai duomenys nėra saugūs vien todėl, kad jie skaitmeniniai.
Ars Technica rašo, kad dėl IT klaidos ligoninės prarado galimybę matyti 11 metų motinystės įrašų peržiūros istoriją. Pacientų priežiūros duomenys buvo atkurti, bet istorija, kas ir kada žiūrėjo įrašus, tapo nebepasiekiama.
Čia nėra patogi naujiena. Bet ji labai reikalinga visiems, kurie šiandien kalba apie DI sveikatoje.
DUOMENYS BE ISTORIJOS YRA PUSĖ VAIZDO
Sveikatos sistemoje svarbu ne tik pats įrašas. Svarbu ir tai, kas jį matė, kada matė, ką darė po to. Kitaip tariant, reikia pėdsako.
Kai dingsta peržiūros istorija, sunkiau tirti klaidas, neteisėtą prieigą ar pacientų skundus. Dokumentas gali būti vietoje, bet pasitikėjimo grandinė susilpnėja.
Tai kaip turėti raktą, bet nebežinoti, kas juo naudojosi.
DI SVEIKATOJE NEGALI STATYTI ANT TRAPIŲ PAGRINDŲ
Dabar daug kalbame apie DI gydytojų pagalbininkus, diagnostiką, santraukų rašymą, rizikos prognozes. Visa tai gali būti naudinga.
Bet jei bazinė IT infrastruktūra negali patikimai išsaugoti audito istorijos, DI ant viršaus tik padidina riziką. Modelis gali būti puikus, o procesas – skylėtas.
Sveikatos duomenys nėra paprasta lentelė. Tai žmogaus gyvenimo dalis. Čia klaida ilgai neišsitrina iš pasitikėjimo.
PAMOKA ĮMONĖMS
Ši istorija aktuali ne tik ligoninėms. Kiekviena įmonė, kuri kaupia klientų duomenis ir planuoja juos duoti DI įrankiams, turi paklausti: ar žinome, kas prie jų prieina?
Ar turime atsarginę kopiją? Ar galime atkurti ne tik failą, bet ir veiksmų istoriją? Ar kas nors reguliariai tikrina, ar atkūrimas išvis veikia?
Nes atsarginė kopija, kurios niekas netestavo, kartais yra tik graži malda į debesį.
FAQ
Kas nutiko Anglijos ligoninėse?
Dėl IT klaidos tapo nebepasiekiama 11 metų motinystės įrašų peržiūros istorija, nors pacientų priežiūros duomenys buvo atkurti.
Kodėl peržiūros istorija svarbi?
Ji leidžia matyti, kas ir kada žiūrėjo jautrius duomenis, todėl padeda tirti klaidas, skundus ir galimą neteisėtą prieigą.
Ką tai reiškia DI sveikatoje?
DI projektai turi remtis patikima duomenų infrastruktūra, auditu ir atsarginiais planais, kitaip rizika tik didėja.
Šaltinis: Ars Technica.
Prieš jungdami DI prie jautrių duomenų, pasitikrinkite ne modelį, o pagrindus: prieigas, kopijas ir auditą. Tai nuobodu. Todėl ir svarbu.