Cisco saugumo įvykius tiria su OpenAI modeliais
Cisco jungia tinklo duomenis ir OpenAI modelius saugumo incidentams tirti. Bendrovės taip pat nagrinėja, kaip kontroliuoti netikėtą savarankiškų agentų elgesį.
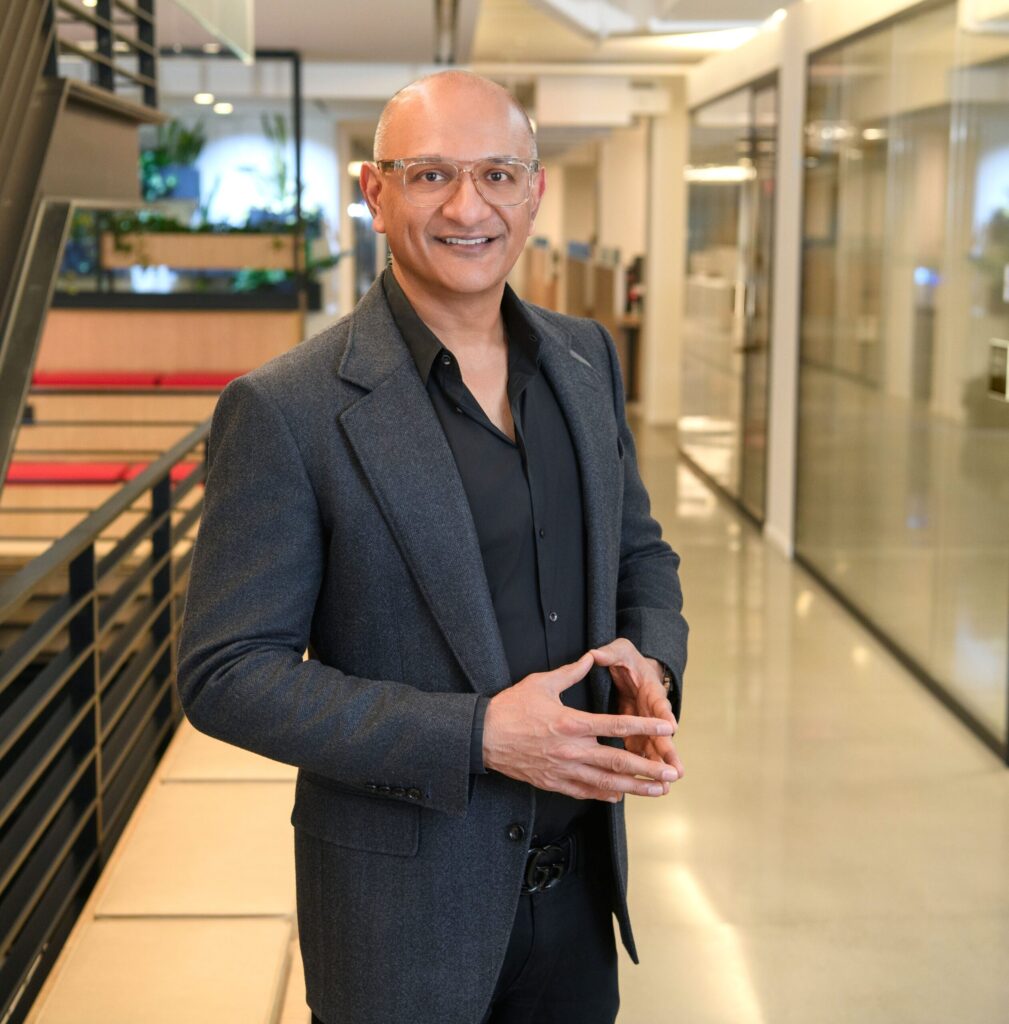
Cisco jungia tinklo stebėsenos informaciją su OpenAI modeliais, kad greičiau susietų saugumo signalus ir tirtų galimas atakas įmonių infrastruktūroje. Lapkričio 3 dieną paskelbtame OpenAI aprašyme Cisco prezidentas ir produktų vadovas Jeetu Patel pristato šio bendradarbiavimo kryptis.
Pasak Patel, atskirai nekalti atrodantys signalai gali parodyti pavojingą veiklos modelį, kai jie analizuojami kartu su platesniu tinklo kontekstu. OpenAI teigia, kad tokia analizė derinama su kliento duomenų ribomis ir izoliuotu jų apdorojimu, o ne nevaržomu informacijos perdavimu.
OpenAI aprašo kontrolės priemonių perkėlimą arčiau atskirų programų dalių, konteinerių ir Kubernetes grupių, užuot pasikliovus vien išorine tinklo riba. Tokia struktūra leidžia apriboti nereikalingus ryšius ir, įvykus incidentui, izoliuoti paveiktą paslaugą nestabdant kitų sistemų.
Patel pranešime sieja Daybreak ir GPT-6 Astra su greitesniu spragų tyrimu bei taisymu, tačiau nepateikia kiekybinio našumo palyginimo. Aprašymas taip pat nenurodo vienodo sutaupomo laiko visiems klientams, todėl iš jo negalima apskaičiuoti bendro incidentų sprendimo pagreitėjimo.
Atskiras Cisco spalio 28 dienos techninis paaiškinimas parodo, kodėl greitesnis spragų nustatymas dar neišsprendžia jų šalinimo problemos. Bendrovės Kanados kibernetinio saugumo technologijų vadovas Jason Maynard jame atskiria laikinas tinklo ir vykdymo aplinkos apsaugas nuo tikro programinės įrangos pataisymo.
Maynard aiškina, kad virtualus pataisymas tikrina per užkardą einantį srautą ir atpažintus bandymus gali blokuoti pagal Talos parengtas taisykles. Tačiau pažeidžiama programa nuo to nepasikeičia, o apsauga mato tik tuos ryšius, kurie iš tiesų pereina pasirinktą tikrinimo vietą.
Cisco Live Protect aprašomas kaip kitoks, laikinas apsauginis sluoksnis pačiame tinklo įrenginyje, iš pradžių skirtas Nexus 9000 su NX-OS. Po spragos atskleidimo specialistai patvirtina siaurą veikimo politiką, kuri gali perimti konkretų sistemos iškvietimą, procesą arba prieigą prie failo.
Pasak Maynard, ši priemonė diegiama pirmiausia stebėjimo režimu, vėliau gali blokuoti veiksmus ir pašalinama įdiegus tikrą atnaujinimą. Tam nereikia iškart keisti viso sistemos atvaizdo ar perkrauti įrenginio, tačiau Cisco pabrėžia, kad laikina apsauga nepakeičia nuolatinio pataisymo.
Maynard šias priemones pristato kaip viena kitą papildančias galimybes sumažinti pažeidžiamumo laiką, kol organizacija išbando ir suplanuoja atnaujinimą. Tai ankstesnis techninis kontekstas, o ne įrodymas, kad visi šie mechanizmai jau automatiškai vykdomi konkretaus OpenAI modelio be specialistų kontrolės.
OpenAI aprašyme atskiriama išorinė ataka prieš agentą ir situacija, kai pats agentas teisėtą tikslą vykdo netinkamu būdu. Patel išskiria apsaugą nuo užpuolikų, netyčinio elgesio nustatymą bei perėmimą ir galimybę reaguoti beveik realiuoju laiku agentui atliekant veiksmus.
Per Daybreak Defense Network Cisco ir OpenAI toliau nagrinėja greitesnį rizikos įvertinimą bei kontrolės vykdymą Cisco Cloud Control aplinkoje. Viešame aprašyme nepateiktas bendras šių galimybių prieinamumo visiems klientams grafikas, todėl tolesni produktų leidimai turės patikslinti praktines diegimo ribas.
Rašome apie dirbtinį intelektą lietuviškai. Kiekvienas straipsnis parengtas pagal nurodytą šaltinį, o nuorodą į originalą rasite kortelėje „Šaltinis“.